Cybersecurity: Einheitliche Standards sind Schlüssel für Sicherheit
Der Schutz kritischer Infrastrukturen stellt deren Betreiber vor Herausforderungen. Praxistaugliche Standards können Sicherheit messbar und umsetzbar machen.
Der Schutz kritischer Infrastrukturen stellt deren Betreiber vor Herausforderungen. Praxistaugliche Standards können Sicherheit messbar und umsetzbar machen.
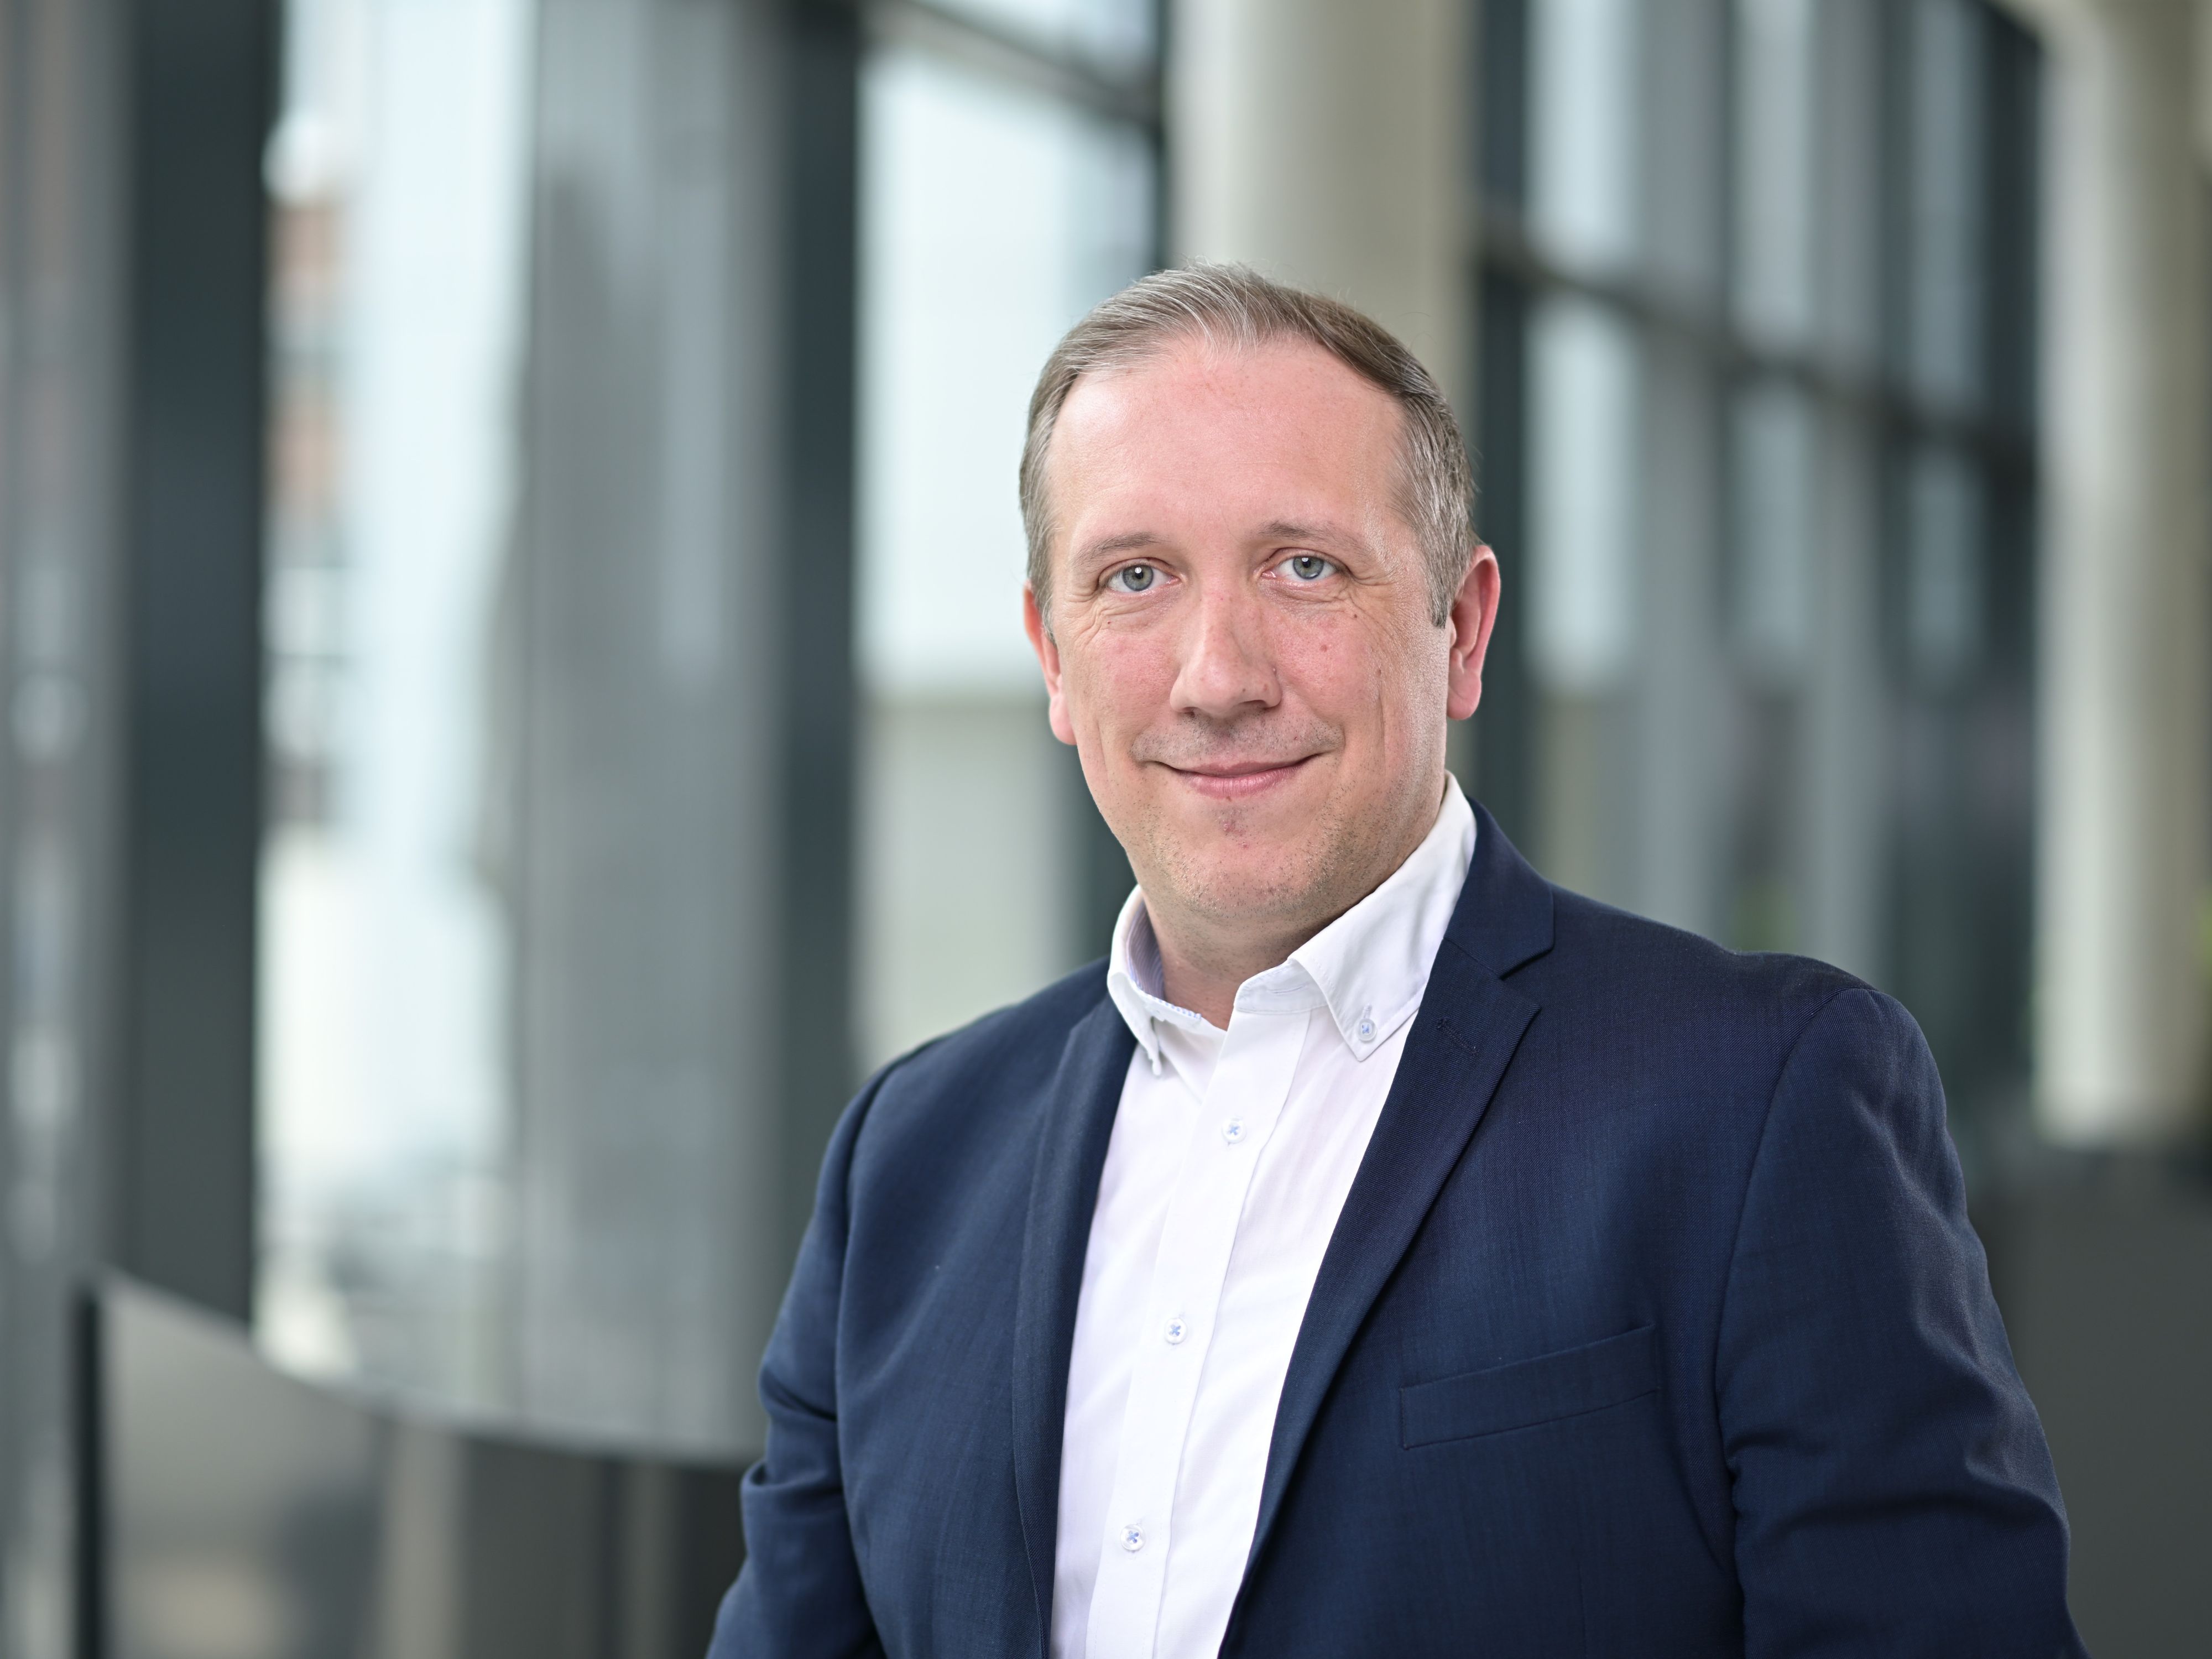
Cyberangriffe nehmen zu, geopolitische Spannungen verschärfen sich und digitale Infrastrukturen werden immer stärker zum Rückgrat moderner Volkswirtschaften. Gleichzeitig steigen die Anforderungen an ihre Absicherung. Die Europäische Union verschärft mit NIS2, Critical Entities Resilience Directive (CER) und Cyber Resilience Act (CRA) die Anforderungen an Betreiber kritischer Infrastrukturen – mit weitreichenden Folgen für Unternehmen aller Branchen. Tobias Mielke, Experte für Informationssicherheit, Cybersecurity und Zertifizierung bei TÜV NORD, ordnet die aktuellen Entwicklungen ein.
„Die Zeiten, in denen Cybersicherheit als technisches Randthema betrachtet werden konnte, sind vorbei“, resümiert Tobias Mielke. In jüngster Zeit komme es immer öfter zu physischen Angriffen und Cyberangriffen auf Einrichtungen kritischer Infrastruktur. Das zeigt, dass die Frage nach einer möglichen Überregulierung nicht losgelöst von der realen Bedrohungslage betrachtet werden darf. Die Umsetzung der neuen Regulierungen ist jedoch mit erheblichem Aufwand verbunden: Allein die Implementierung von NIS2 dürfte die betroffenen Unternehmen in Deutschland laut Gesetzesfolgenabschätzung der Bundesregierung jährlich rund 2,3 Milliarden Euro kosten; hinzu kommen einmalige Aufwendungen von etwa 2,2 Milliarden Euro für neue Prozesse, Risikomanagement und technische Maßnahmen."
Mielke sieht die Vielzahl unterschiedlicher europäischer Regelwerke und deren teils abweichende Anforderungen als eine der größten Herausforderungen. Unternehmen müssen Meldepflichten erfüllen, Audits vorbereiten, Lieferketten dokumentieren und möglicherweise Zertifizierungen oder Konformitätsnachweise erbringen. Besonders kleinere Organisationen stoßen dabei schnell an ihre personellen und finanziellen Grenzen. „Nicht die Sicherheitsanforderungen selbst sind das Problem, sondern deren unterschiedliche Ausgestaltung und Umsetzung“, so Mielke. Einheitliche, praxistaugliche Standards seien daher ein Schlüssel, um Sicherheit messbar und umsetzbar zu machen. Cybersicherheit sollte dabei immer auf überprüf- und messbaren technologischen Fakten basieren – nicht auf subjektiven Einschätzungen oder geopolitischen Erwägungen.
Sicherheit, Innovation und Wettbewerb – kein Widerspruch
Ein häufig diskutierter Punkt ist die Frage, ob erhöhte Sicherheitsanforderungen Innovation und Wettbewerb ausbremsen. Mielke sieht hier keinen grundsätzlichen Widerspruch: „Sicherheit muss von Anfang an mitgedacht werden – sie ist kein Kostenblock, sondern eine Investition in die Zukunftsfähigkeit und Resilienz von Unternehmen.“ Entscheidend sei, dass Regulierungen kohärent und umsetzbar gestaltet werden. Unterschiedliche nationale Vorgaben hingegen erschweren die Umsetzung und führen zu unnötigen Mehrkosten.
Sicherheit bedeutet für Mielke mehr als nur Cybersecurity. Unternehmen der kritischen Infrastruktur müssen ihre Prozesse regelmäßig testen und Abläufe üben, um im Ernstfall schnell reagieren zu können. „Wichtig ist, wie wir nach Ausfällen schnell wieder arbeitsfähig werden“, betont Mielke. Resilienz – also die Fähigkeit, Störungen zu widerstehen und den Betrieb nach einem Vorfall rasch wiederherzustellen – gewinnt deshalb zunehmend an Bedeutung. Sicherheitskonzepte dürfen nicht in der Schublade verschwinden, sondern müssen im Alltag gelebt und regelmäßig überprüft werden.
Balance zwischen Sicherheit, Innovation und Wettbewerbsfähigkeit
Die eigentliche Herausforderung besteht laut Mielke darin, die bestehenden Regulierungen so umzusetzen, dass sie die Sicherheit erhöhen, ohne Innovationen auszubremsen oder neue Abhängigkeiten zu schaffen. Einheitliche Standards und eine praxisnahe Umsetzung sind dabei zentrale Erfolgsfaktoren. Angesichts der milliardenschweren Umsetzungsaufwände wird genau diese Balance darüber entscheiden, ob die neuen EU-Vorgaben langfristig als Kostentreiber oder als Investition in die digitale Souveränität Europas wahrgenommen werden.

Vor über 150 Jahren gegründet, stehen wir weltweit für Sicherheit und Vertrauen. Als Wissensunternehmen haben wir die digitale Zukunft fest im Blick. Ob Ingenieurinnen, IT-Security-Experten oder Fachleute für die Mobilität der Zukunft: Wir sorgen in mehr als 100 Ländern dafür, dass unsere Kunden in der vernetzten Welt noch erfolgreicher werden.